Special Coverage
SBI डेटा लीक: आपकी जानकारी तो नहीं है उसमें? ठगी से बचने के लिए अभी करें ये काम
Authored By: Galgotias Times Bureau
Published On: Wednesday, October 21, 2026
Last Updated On: Wednesday, October 21, 2026
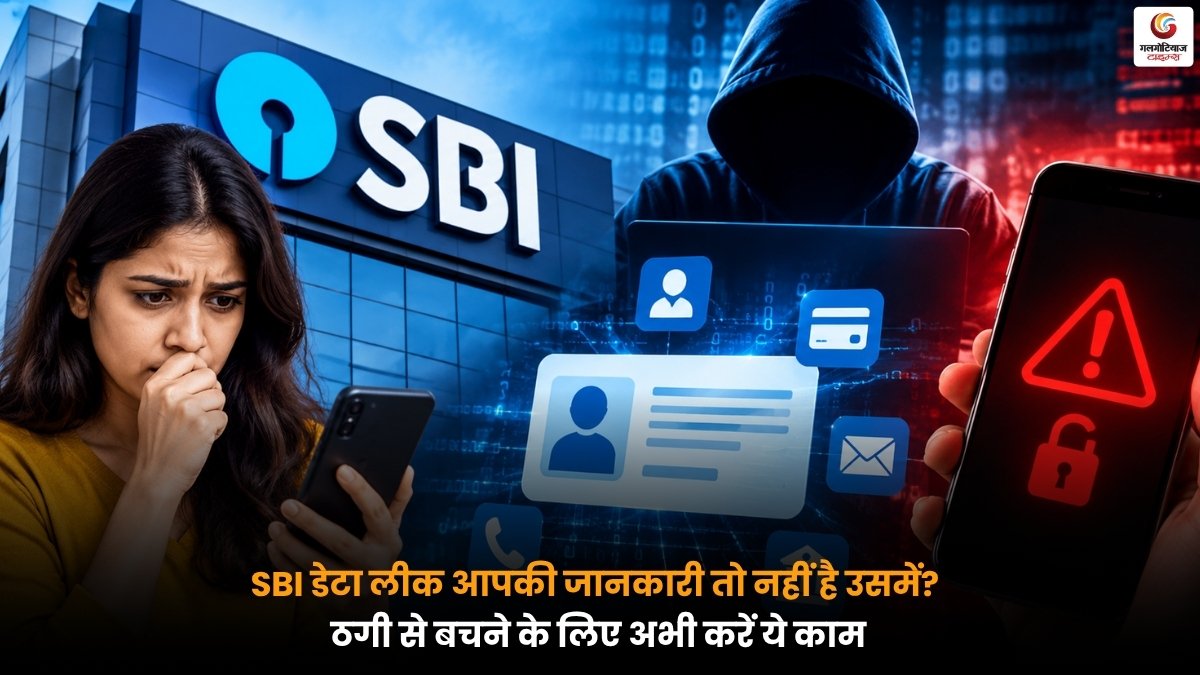
स्टेट बैंक ऑफ इंडिया ने माना है कि उसके 3,897 ग्राहकों की निजी जानकारी डार्क वेब पर मिली है. बैंक का कहना है कि उसके कामकाज पर कोई बड़ा असर नहीं पड़ा. मामले की जांच एक स्वतंत्र साइबर सुरक्षा एजेंसी कर रही है.
Authored By: Galgotias Times Bureau
Last Updated On: Wednesday, October 21, 2026
SBI data breach: देश के सबसे बड़े सरकारी बैंक पर अब ग्राहकों के डेटा की सुरक्षा को लेकर सवाल उठ रहे हैं. एसबीआई ने शेयर बाजारों को दी जानकारी में बताया कि डार्क वेब पर उसके कुछ ग्राहकों के नाम, मोबाइल नंबर और पते जैसी जानकारी मिली है. बैंक का दावा है कि पैसों के लेन-देन जैसे उसके मुख्य काम सामान्य रूप से चल रहे हैं.
बैंक ने खुद किया खुलासा
देश के सबसे बड़े सरकारी बैंक स्टेट बैंक ऑफ इंडिया (SBI) ने माना है कि उसके 3,897 ग्राहकों की निजी जानकारी डार्क वेब पर मिली है. बैंक ने बुधवार, 21 अक्टूबर को यह जानकारी बीएसई और एनएसई को भेजे पत्र में दी. बैंक ने इसे साइबर घटना बताया है. यानी यह दावा सिर्फ सोशल मीडिया तक सीमित नहीं रहा, बैंक ने खुद इसकी पुष्टि की है. साइबर निगरानी से जुड़े एक्स अकाउंट ‘साइबरपल्स56’ ने भी इस दावे को साझा किया था.
कौन-सी जानकारी लीक हुई
बैंक के मुताबिक लीक हुए डेटा में ग्राहकों के रजिस्टर्ड मोबाइल नंबर, जन्मतिथि, नाम, लिंग, ईमेल आईडी, घर का पता, बैंक शाखा और CIF नंबर शामिल हैं. इसके अलावा लीड आईडी, कर्ज और लीड से जुड़े रिकॉर्ड और कुछ दूसरी फाइलें भी इसमें बताई गई हैं. CIF नंबर वह खास पहचान संख्या होती है जो बैंक अपने हर ग्राहक को देता है. लीड आईडी और लीड रिकॉर्ड आम तौर पर उन लोगों की जानकारी से जुड़े होते हैं जिन्होंने किसी बैंकिंग प्रोडक्ट, जैसे कर्ज, में रुचि दिखाई हो.
16 अक्टूबर को मिला था अलर्ट
बैंक के मुताबिक उसे 16 अक्टूबर को अपने थ्रेट इंटेलिजेंस सर्विस प्रोवाइडर, रक्षा साइबर एजेंसी और देश की साइबर सुरक्षा एजेंसी CERT-In से अलर्ट मिला था. इसके बाद बैंक ने डार्क वेब पर मौजूद करीब 3.75 लाख रिकॉर्ड की शुरुआती जांच की. इन रिकॉर्ड में से 3,897 ग्राहकों के रिकॉर्ड ऐसे निकले, जिनमें उनकी निजी जानकारी मौजूद थी.
जांच में क्या पता लगाया जाएगा
बैंक ने जांच के लिए एक स्वतंत्र साइबर सुरक्षा एजेंसी को नियुक्त किया है, जो CERT-In के अनुमोदित पैनल में शामिल बताई गई है. यह एजेंसी घटना की प्रकृति और दायरे का पूरा आकलन करेगी. जांच का मुख्य फोकस तीन बातों पर है: डार्क वेब पर मौजूद डेटा कितना सही और पूरा है, यह डेटा कहां से आया, और ग्राहकों को इससे कितना खतरा हो सकता है. फिलहाल 3,897 रिकॉर्ड की जानकारी सामने आई है, लेकिन असली स्रोत और पूरे दायरे की पुष्टि विस्तृत जांच के बाद ही हो पाएगी.
बैंक का दावा: कामकाज पर असर नहीं
एसबीआई ने एक्सचेंजों को लिखे पत्र में कहा है कि इस घटना का बैंक के मुख्य कामकाज, वित्तीय प्रदर्शन या कारोबार जारी रखने की क्षमता पर कोई बड़ा असर नहीं पड़ा है. बैंक के मुताबिक उसके मुख्य काम बिना रुकावट सामान्य रूप से चल रहे हैं. बैंक ने यह भी कहा कि वह हालात पर लगातार नजर रख रहा है और लागू नियमों के अनुसार सभी जरूरी कदम उठा रहा है. जरूरत के हिसाब से सुधार और आगे ऐसी घटनाओं को रोकने के उपाय भी किए जा रहे हैं.
संख्या छोटी, पर जोखिम असली
3,897 की संख्या बैंक के कुल ग्राहकों के मुकाबले बहुत छोटी लगती है, पर निजी जानकारी के मामले में असली खतरा संख्या से ज्यादा इस बात का होता है कि जानकारी कितनी सही है और किसके हाथ पहुंची. फोन नंबर और घर का पता मिलने पर ठग ज्यादा भरोसेमंद बनकर बात कर सकते हैं.
ग्राहकों को अब क्या करना चाहिए
रिपोर्ट्स में अब तक किसी के पैसे चोरी होने की जानकारी नहीं दी गई है, लेकिन नाम, नंबर, जन्मतिथि और पते जैसी जानकारी ठगी में काम आ सकती है. इसलिए कुछ बातें ध्यान रखें. बैंक के नाम पर आने वाले किसी भी कॉल या मैसेज पर भरोसा न करें और OTP, पिन या पासवर्ड किसी को न बताएं. लिंक पर क्लिक करने से पहले उसे जांच लें. अपने खाते के लेन-देन और मैसेज पर नजर रखें. कुछ भी संदिग्ध लगे तो बैंक को बताएं और साइबर क्राइम हेल्पलाइन 1930 या cybercrime.gov.in पर शिकायत करें.
पहले भी हो चुकी है ऐसी घटना
बैंकिंग सेक्टर में यह पहला मामला नहीं है. अक्टूबर 2016 में देश में करीब 32 लाख डेबिट कार्ड प्रभावित होने की खबर आई थी, जिसमें एसबीआई समेत कई बड़े बैंक शामिल थे. तब एसबीआई ने करीब 6 लाख डेबिट कार्ड ब्लॉक करके बदले थे. यह घटना किसी भुगतान नेटवर्क में मालवेयर की वजह से हुई थी.
About the Author: Galgotias Times Bureau